绝学1:APT进犯使人防不堪防
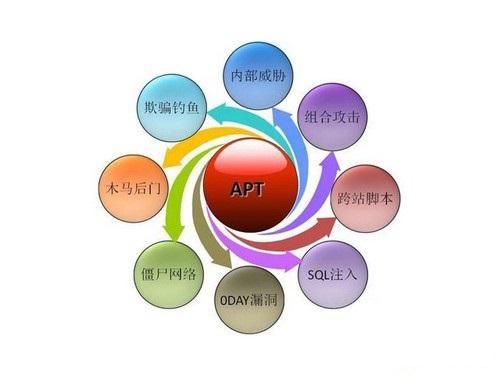
APT,全称是Advanced Persistent Threat,是高级连续性威逼的意思。APT是黑客以窃取焦点资料为目的的收集进犯,这类举动往往颠末持久的谋划与筹谋并具有高度的隐藏性,有的APT进犯甚至可能暗藏长达数,致使公司收集治理员于面对APT进犯时茫然无措。以暗鼠进犯为例,它是一次典型的APT进犯,进犯时间长达数年,渗入并进犯了全世界多达70个公司及构造的收集,包括美国当局、结合国、红十字会、兵器制造商、能源公司、金融公司等。
暗鼠进犯历程以下:黑客先经由过程社会工程学的要领网络被进犯方针的信息,黑客接着给方针公司的某个特定受害人发送一些极具诱惑性的、带有附件的邮件,例如约请他拜见某个他地点行业的集会,当受害人打开邮件查看附件时,歹意代码激活从而于电脑中植入木马(假如被进犯的电脑没有缝隙歹意代码就没法被履行),然后木马长途毗连办事器,履行黑客的长途指令偷窃电脑的敏感数据,这个偷窃历程会一直连续。
绝学2:自运营方式睁开挂马进犯
挂马进犯不是甚么新鲜事,于2006年~2009年这类进犯非常常见,不外厥后就衰败了,一是由于冲击力度较年夜,二是挂马技能没有更新。常见的挂马技能有入侵挂马、告白位挂马及DNS挟制挂马,入侵挂马威力年夜、粉碎力年夜,但需要寻觅有缝隙、可以入侵的网站,越是年夜网站难度越高,且网站一旦察觉就会举行修复,是以挂马进犯连续度不敷;告白位挂马连续度较好、但成本很高需要投入年夜量的款项采办告白位,划不来;DNS挟制挂马影响力最年夜但危害过高,每一次呈现城市激发严峻安全事务,黑客一般不敢这么干,敢这么干的基本上也被抓了。
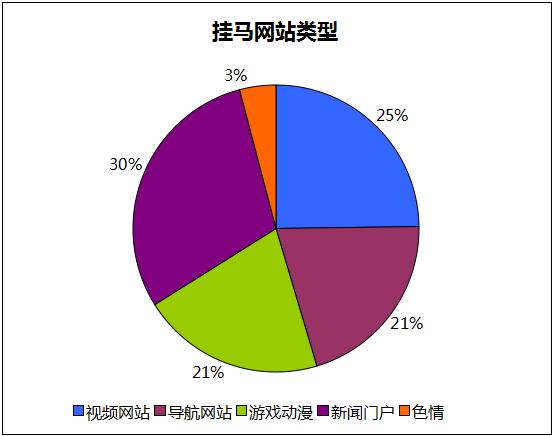
如今,黑客找到第四种挂马进犯方式,也就是自运营方式。所谓自运营方式就是本身搭建一个网站,这个网站就是为挂马进犯办事的,为了让更多人拜候网站,需要对于网站举行推广,有的是借助某些网站对于在告白审查不严酷的空子,将本身带毒的网页代码向用户举行展示,并触发用户侧阅读器的缝隙举行年夜规模流传,更多的是搭建一个色情网站,不依靠其他网站缝隙,不依靠告白渠道,天然就有人拜候从而中毒。
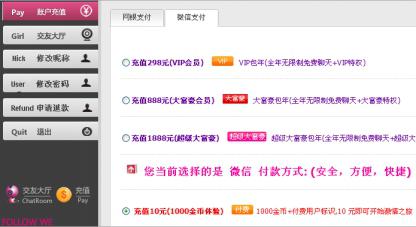
挂马进犯的盈利手腕有3个:1.下载虚伪造结交软件引诱用户充值,实在结交软件中的美男都是呆板人步伐;2. 偷取游戏账号,将账号中的设备、款项洗劫一空并贩卖账号赢利;3.推广第三方软件。
绝学3:七种绕过APP手势暗码思绪
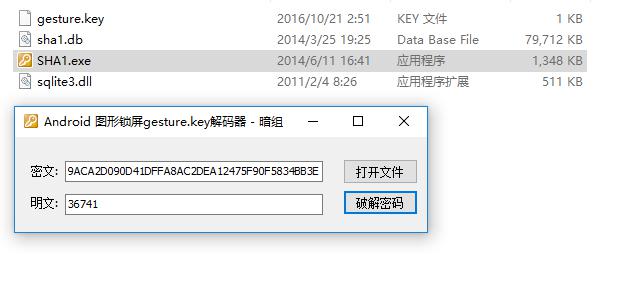
不论是iOS还有是Android都有手势暗码,它用户的一个主要安全樊篱,是以成为黑客研究的重点,今朝iOS平台的破解思绪很少,而Android平台的破解思绪许多,重要是以下七种思绪:
思绪1:使用多重启动绕过
APP多重启动时假如过滤不严、验证不妥,就能够直接绕过手势暗码进入到APP,所谓多重启动就是用户逗留于APP的手势暗码输入页面,此时按Home键返回桌面,再进入
运用市场搜刮同名APP,此时运用市场显示用户已经下载该APP,点击阁下的“打开”就会再次启动该APP。
思绪2:使用退出方式绕过
主流的手势暗码答应输入的过错次数为5次,一旦跨越5次就会弹框来提示,此时不要点击界面上任何处所,直接返回到桌面,然后清算失后台运行该APP,再次打开APP,假如验证设计思量不周,APP就会直接进到主界面或者者弹出新的手势暗码页面,假如是后者就相称在有了无数次测验考试的时机。
思绪3:使用清算不妥绕过
一些APP是把手势暗码贮存于当地文本信息里,把账户的登录状况信息贮存于当地数据库里,当清算当地数据后,清算的是当地文本信息而不是当地数据库信息,是以经由过程这个方式可以清算失了手势暗码,而登录状况还有是连结的。
思绪4:修改特定文件绕过
手势暗码通常为连结于shared_prefs目次下,内里有一年夜堆文件,当启动APP进入手势暗码界面,等候一小会,这个目次下末了更新的文件就是生存手势暗码的文件。此刻,取缔该文件的读取权限,因为没有读取权限,APP会误以为用户没有设置手势暗码,从而绕过了手势暗码验证;有的时辰,修改文件的权限是无效的,那就患上修改文件的内容;假如修改文件的内容也无效,就能够测验考试修改shared_prefs目次权限,将读取权限全数去失便可。
思绪5:使用APP告白绕过
一般APP城市于启动页面时加载告白,假如APP设计时思量不周,当你点击告白后直接返回就能够绕过手势暗码。
思绪6:使用弹窗通知绕过
一些APP有弹窗通知,也就是于状况栏中时时时推送一些动静,假如APP设计时思量不周,直接点击推送的动静就能够直接绕过手势暗码,进入到主界面。
思绪7:使用界面设计缺陷绕过
于iOS平台曾经经呈现过一个经典的案例,就是进入得手势暗码界面时,经由过程摆布滑动就能够进入绕过手势暗码进入到主界面,如今这类缝隙很难找到了。
绝学4:使用Bootkit技能武装病毒
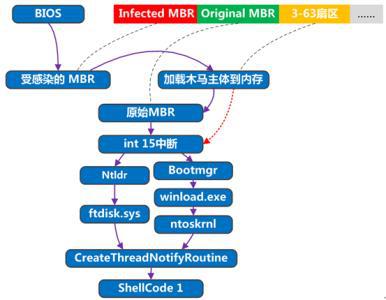
跟着云查杀技能的呈现,病毒的日子是愈来愈欠好过了,想不被发明太难了,在是黑客换了一个思绪:被发明就被发明吧,杀不失又奈我何!在是,此刻的高级病毒险些都是走顽固线路,Bootkit技能成为病毒的最爱,例如暗云Ⅲ病毒、异鬼Ⅱ病毒、谍影病毒等都利用了Bootkit技能——经由过程后续查询拜访可以得悉,此类顽固病毒重要是是经由过程绑缚安装的方式进入用户的电脑中,病毒最喜欢藏身的是高速下载器、外挂、游戏辅助、私服登录器等。
Bootkit是更高级Rootkit,经由过程传染MBR(磁盘主引记载)、VBR(卷指导记载)及BIOS的方式实现绕过内核查抄及隐身启动。对于在Bootkit,一旦它得到履行时机,就会比操作体系更早被加载YABO鸭脖官网,从而对于杀毒软件后续的有用查杀造成很年夜的挑战,有时这类挑战甚至是强弱迥异的,是以中毒后想完全断根病毒很是难,哪怕重装体系也不行,最佳的方式是用专杀东西,固然杀毒软件也不是食斋的,如今也针对于Bootkit技能做了年夜量研究,不少利用Bootkit技能的病毒还有没有爆发就被查杀了。
绝学5:专克区块链的51%进犯
虚拟钱币利用的区块链技能号称是不成破解的、绝对于安全,但还有是被黑客找到了破解要领,那就经由过程51%进犯就能够偷窃别人的虚拟钱币。所谓51%进犯就是把握51%的区块链收集算力,就能够于区块链收集中使用两重付出图利,要领以下:先给本身的虚拟钱币账户转一些币,用的是私密区块链条A对于生意业务举行记账,然后黑客对于这些虚拟钱币转挪动生意业务所,用的是大众区块链条B对于生意业务举行记账,等生意业务所承认以后将虚拟钱币卖出,末了强制收集承认区块链条A抛却区块链条B,云云一来本身账号中的虚拟钱币还有于且数目未变,亏损的就是生意业务所。固然,黑客还有可以经由过程制止其他电脑挖矿只能本身挖矿的方式图利。
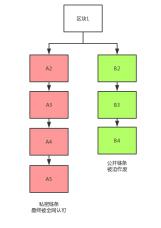
需要留意的是这类进犯并不是全能,它不克不及平空孕育发生虚拟钱币、不克不及把不属在本身的比特币发送给本身、不克不及转变每一个区块孕育发生的比特币数目、不克不及修改其别人的生意业务记载。也就是说51%进犯对于越小的区块链收集威逼越年夜,对于年夜的区块链收集威逼较低,例如对于比特币收集来讲就纯粹是一个理论上才的威逼——有黑客估算过,假如要对于比特币策动51%进犯,守旧估算的成本是5.5亿元!
小百科:本年加密钱币生意业务所遭受多起进犯,1月27日日本数字生意业务所 Coincheck 遭黑客进犯,总价值高达 5.3 亿美元的NEM虚拟钱币被窃取;3月7日晚间币安遭受黑客进犯生意业务体系呈现妨碍,黑客使用盗用用户的账号高价买入VIA虚拟钱币,致使VIA虚拟钱币最高点价格被爆拉至0.025美元,与24小时内最低点比拟涨幅跨越11000%;6月10日韩国加密钱币生意业务所 Coinrail遭受黑客入侵,丧失跨越 4000 万美元,此事致使比特币持续三全国跌。
延长浏览:回首上半年庞大收集安全事务
1月:14 亿明文暗码库曝光
于暗网上,一份包罗 14 亿条数据的文件于传播,数据重要是用户名及暗码的组合,牵扯 LinkedIn,MySpace,Netflix等多家国际互联网巨头,绝年夜部门数据是真实有用的,成为汗青上范围最年夜的小我私家隐私泄露。
2月:挖矿木马致欧洲废水处置惩罚体系瘫痪
挖矿木马入侵了欧洲废水处置惩罚举措措施运营技能收集中的4台办事器,盗用算力直接拖垮了办事器,从而致使整个废水处置惩罚体系瘫痪,这是挖矿木马初次对于要害基础举措措施运营商睁开收集进犯。
3月:思科缝隙被用在进犯海内机构
思科高危缝隙 CVE-2018-0171于清明小长假时期被黑客使用策动进犯,海内多家机构中招,配置文件被清空,安全装备形同虚设。
4月:挂马风暴来袭
一些软件的内嵌新闻页中被嵌入歹意代码,歹意代码的作用是于用户毫蒙昧情的环境下于电脑中植入挖矿木马、银行木马以和远控木马。这波挂马进犯波和20多万网平易近。
5月: “黑客”入侵快递公司后台盗近亿客户信息
“黑客”不法入侵快递公司后台窃取客户信息。影响规模:中国公平易近信息泄露近1亿条,致使小我私家常常接到贷款、买房、工艺品等告白骚扰德律风。
6月:“商贸信”进犯窃取企业机秘要
黑客进犯的方针是中国电子科技、外贸、远洋运输企业,黑客发送精心预备的与企业营业相干的钓饵邮件,邮件的附件有毒,病毒爆发后下载Loki Bot木马并履行,然后窃取受害公司职员的各种秘要信息。
-YABO鸭脖官网

